


Функция редактора зон позволяет создавать, редактировать и удалять записи зон системы доменных имён (DNS). DNS преобразует читаемые человеком доменные имена (например, ) в компьютерно читаемые IP-адреса (например, ). DNS опирается на записи о зонах, которые существуют на вашем сервере, чтобы сопоставлять доменные имена с IP-адресами.example.com192.0.0.1
cPanel и WHM не поддерживают следующие функции для аккаунтов с временными доменами:
- Редактирование DNS
- Почтовые сервисы
- Поисковая оптимизация
Домены
По умолчанию интерфейс редактора зон отображает список ваших доменов и их DNS-записей зон. Для фильтрации списка введите имя в текстовое поле или выберите доступный тип записи.
Для каждого перечисленного домена вы можете выполнить следующие действия:
| Бой | Описание |
|---|---|
| Рекорд | Создайте новый рекорд A. Когда вы выбираете этот тип записи, появляется новое окно. Введите действительное имя DNS-зоны в текстовое поле «Имя» и действительный IPv4-адрес в текстовое поле «Адрес». Нажмите «Добавить запись A», чтобы сохранить ваши изменения. |
| Рекорд CNAME | Создайте новую запись CNAME. Когда вы выбираете этот тип записи, появляется новое окно. Введите действительное имя DNS-зоны в текстовое поле Name и FQDN в текстовом поле CNAME. Нажмите «Добавить запись CNAME», чтобы сохранить ваши изменения. |
| MX Record | Создайте новую MX-запись. Когда вы выбираете этот тип записи, появляется новое окно. Введите значение приоритета записи в текстовое поле Приоритет и FQDN в текстовом поле Получателя. Нажмите «Добавить запись MX», чтобы сохранить изменения. |
| DNSSEC | Управление записями Domain Name System Security Extensions (DNSSEC) домена. При выборе этого типа записи система направляет вас на интерфейс DNSSEC. |
| Управление | Добавляйте или редактируйте дополнительные доменные записи. Когда вы нажимаете «Управление», система направляет вас на интерфейс «Управление зоной». |
Чтобы обновить список доменов, нажмите на значок шестерёнки и выберите Обновить список.
Управление зоной
Интерфейс Manage Zone отображает записи DNS-зон для выбранного домена. Для фильтрации списка введите имя в текстовое поле или выберите доступный тип записи.
Таблица записей содержит следующую информацию для каждой записи:
| Предмет | Описание |
|---|---|
| Название | Название пластинки. |
| Краткое время | Альбом — Time to Live (TTL). |
| Тип | Тип пластинки. |
| Рекорд | Информация из записи. |
| Действия | Возможность редактировать или удалить запись. |
Вы также можете использовать этот интерфейс для:
- Добавьте или отредактируйте одну или несколько записей DNS-зон.
- Удалите запись DNS-зоны.
- Сбросьте файлы зон.
Чтобы получить доступ ко всем доступным типам записей и записям зон, которые система автоматически генерировала, ваш хостинг-провайдер должен включить следующие функции в интерфейсе Feature Manager WHM (WHM » Главная » Пакеты » Feature Manager )
- Маршрутизация электронной почты (MX-записи и редактор зон)
- Простой редактор зон (только записи пользовательских A и CNAME)
- Расширенный редактор зон (все DNS-записи, кроме MX)
Добавить запись DNS-зоны
Чтобы добавить запись, выполните следующие шаги:
- Нажмите «Управлять» для домена, который хотите изменить. Появится новый интерфейс.
- Нажмите «Добавить запись». Также можно нажать на значок стрелки (
 ) рядом с «Добавить запись» и выбрать желаемый тип записи из меню.
Примечание:
- Чтобы добавить записи для поддомена, используйте префиксную нотацию. Например, чтобы добавить запись CNAME для , введите в текстовое поле.
example.com/prefixprefix.example.com.Name - Чтобы добавить несколько записей, нажмите «Добавить запись» несколько раз или выберите нужные типы записей из списка. Система добавляет новые рекорды в верхнюю часть таблицы.
- Чтобы добавить записи для поддомена, используйте префиксную нотацию. Например, чтобы добавить запись CNAME для , введите в текстовое поле.
- Введите информацию из записи.
- Нажмите «Сохранить запись» или «Сохранить все записи», или «Отменить».
Редактировать запись DNS-зоны
Чтобы отредактировать запись, выполните следующие шаги:
- Нажмите «Управлять» для домена, который хотите изменить. Появится новый интерфейс.
- Нажмите «Редактировать» рядом с записью или записями, которые вы хотите отредактировать.
- Обновите информацию в текстовых полях.
Примечание:
Если изменить значение Type существующей записи, система сохраняет данные текущей записи до тех пор, пока вы не сохраните изменения.
- Нажмите «Сохранить запись» или «Сохранить все записи», чтобы сохранить изменения, или нажмите «Отменить».
Типы записей DNS-зон
При добавлении или редактировании записи DNS-зоны вы можете выбрать один из следующих типов записей:
A
Запись адреса IPv4 — Эта запись сопоставляет имена хостов с IPv4-адресами. Эти записи позволяют DNS-серверам идентифицировать и находить ваш сайт и его различные сервисы в интернете. Без соответствующих записей A ваши посетители не могут получить доступ к вашему сайту, FTP-сайту или электронной почте. Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Название | Новое или существующее имя DNS-зоны. Когда вы вводите имя зоны, система автоматически добавляет доменное имя в запись зоны. Например, если вы создаёте зону, система добавит доменную информацию.userexample.com. |
| Адрес | Введите IP-адрес домена. |
AAAA
Запись адреса IPv6 — Эта запись идентична записи A, но сопоставляет имена хостов с IPv6-адресами.
ПСЕВДОНИМ
- Этот тип записи доступен только на системах с PowerDNS.
- Этот тип записи является экспериментальным, не соответствует RFC и может вызывать неожиданное поведение. Это включает проблемы с безопасностью, нарушение DNSSEC и недоступность сайта.
- Мы настоятельно рекомендуем не использовать этот тип записи.
Запись псевдонимы — эта запись создаёт псевдоним для другого доменного имени, включая внешние домены. Эта запись может создавать псевдоним для любого доменного имени, включая вершину зоны. Эта запись также известна как запись ANAME. Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Название | Новый или существующий псевдоним DNS-зоны. |
| Рекорд | Вводите полностью квалифицированное доменное имя (FQDN). Например, домен. Вы не можете указать запись ALIAS на IP-адрес.example.com |
Этот тип записи доступен только если ваш системный администратор включил к нему доступ. Для получения дополнительной информации о записях ALIAS ознакомьтесь с нашей документацией The ALIAS DNS Records.
CAA
Запись авторизации центра сертификации — эта запись контролирует, какие центры сертификации (CA) могут выдавать SSL-сертификаты для домена.
- Если для домена нет записей CAA, все CA могут выдавать сертификаты для этого домена. Если уже существуют противоречивые записи CAA, удалите существующие записи CAA или добавьте одну для нужного CA.
- MyDNS не поддерживает этот тип записи.
- Система хранит эти записи в формате RFC 3597.
Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Критический флаг эмитента | Выдаст ли CA SSL-сертификат, если запись ресурсов CAA содержит теги неизвестных свойств. Для получения дополнительной информации о флагах записей CAA ознакомьтесь с документацией RFC 6844.
|
| Тег | Тип свойства записи CAA:
|
| Ценность | Домен CA или URL CA, если вы выбрали iodef в разделе Tag. |
CNAME
Каноническая запись имени — эта запись создаёт псевдоним для другого доменного имени, который разрешает DNS. Это полезно, например, если вы направляете несколько записей CNAME на одну запись A, чтобы упростить обслуживание DNS. Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Название | Новое или существующее имя DNS-зоны. Когда вы вводите имя зоны, система автоматически добавляет доменное имя в запись зоны. Например, если вы создаёте зону, система добавит доменную информацию.userexample.com. |
| Рекорд | Вводите полностью квалифицированное доменное имя (FQDN). Например, домен. Нельзя указать запись CNAME на IP-адрес.example2.com |
DMARC
Аутентификация, отчетность и соответствие сообщения на основе доменных сообщений — Эта запись указывает действие почтового сервера, когда он получает письмо с этого домена, но это сообщение не проходит проверки Sender Policy Framework (SPF) и DomainKeys Identified Mail (DKIM).
При выборе этой опции система создаёт запись TXT с стандартной записью DMARC. Система также отображает форму, позволяющую определить политику DMARC домена (нет, карантин или отклонение), а также следующие опциональные параметры:
| Параматер | Описание |
|---|---|
| Политика поддоменов | Действие, которое предпринимает почтовый сервер, когда получает письмо от субдомена домена. Сервер выполняет это действие только если письмо не проходит проверку SPF и DKIM.
|
| Режим DKIM | Уровень DKIM, который сервер обеспечивает для домена. Письмо должно иметь действительную подпись DKIM. Сервер проверяет подпись DKIM по доменной записи письма. Вы можете настроить следующие настройки выравнивания идентификаторов: From:
|
| Режим SPF | Уровень SPF, который сервер будет обеспечивать для домена. Сервер, отправляющий электронную почту, должен пройти авторизацию SPF. Сервер проверяет сервер, отправляющий письмо, с помощью команды SMTP. Сервер затем сверяет запись домена с записью в домене письма. Вы можете настроить следующие настройки выравнивания идентификаторов: MAIL FROMMAIL FROMFrom:
|
| Процент | Процент писем, которые вы хотите, чтобы сервер фильтровал. |
| Генерируйте отчёты о отказах, когда | Политика уведомления об ошибках между отправителем и агентами передачи почты получателя. |
| Формат отчета | Формат, который сервер использует для сообщения о возможном статусе спама письма. |
| Интервал отчёта | Количество времени, в секундах, которое проходит между каждым агрегированным отчётом по электронной почте. Значение этого параметра по умолчанию имеет . Это значение не включает сообщения о сбоях электронной почты.86400 |
| Отправить агрегатные почтовые отчёты на | Список единых идентификаторов ресурсов (URI), разделённый запятой, для отправки агрегированных отчётов по электронной почте. Если в вашем URI есть запятая, вы должны кодировать запятую через URI. Чтобы добавить лимит по размеру отчёта, добавьте восклицательный знак, число и единицу размера файла в конце URI. Например: . Вы можете указать следующие единицы размера файла: mailto:[email protected]!50m
|
| Отправьте отчёты о неудачах на | Список URI с разделёнными запятой для отправки отчётов о неудачах по электронной почте. |
HTTPS
Hypertext Transfer Protocol Secure — Эта запись предоставляет информацию о HTTPS-сервисе, доступном для домена. Эту запись можно использовать для установки нестандартного HTTPS-порта или версии (например, ). Эту запись также можно использовать для установки альтернативных серверов, к которым клиенты могут подключаться.HTTP/3
Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Приоритет | Приоритетное значение записи. Более низкое значение означает более высокий уровень приоритета. Значение — это самый высокий приоритетный уровень.0 |
| Целевое доменное имя | Имя хоста целевого сервера. Пустое значение означает, что имя хоста совпадает с именем домена. |
| Параметры сервиса | Параметры сервиса (например, версия, номер порта или IP-адреса альтернативных серверов). Это значение |
Не все веб-браузеры поддерживают записи HTTPS DNS. Если браузер не поддерживает записи HTTPS DNS, он игнорирует запись.
MX
Mail Exchanger — Эта запись идентифицирует серверы, обрабатывающие электронную почту домена. Изменения, которые вы вносите в этот контроль записей, где сервер доставляет электронную почту домена. Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Приоритет | Определяет серверы, обрабатывающие электронную почту домена. Это значение для каждой записи MX определяет порядок, в котором другие почтовые серверы будут использовать почтовый сервер домена. Более низкое значение означает более высокий уровень приоритета. Значение — это самый высокий приоритетный уровень.0 |
| Пункт назначения | Почтовый сервер. Это должно быть полностью квалифицированное доменное имя (FQDN). |
SRV
Сервисная запись — Эта запись содержит данные о доступных сервисах на конкретных портах вашего сервера. Вы можете установить следующие значения:
| Ценность | Описание |
|---|---|
| Приоритет | Приоритетное значение сервисной записи. Более низкое значение означает более высокий уровень приоритета. Значение — это самый высокий приоритетный уровень.0 |
| Вес | Это значение ранжирует записи с одинаковым значением приоритета. Например, запись с уровнем приоритета и значением веса будет ранжироваться ниже, чем запись с уровнем приоритета и значением веса.0804 |
| Порт | Целевой номер порта сервиса. |
| Цель | Целевой хост сервиса. |
SVCB
Service Binding — Эта запись предоставляет информацию о доступных для данного домена сервисах. Эту запись можно использовать для установки версии протокола сервиса или нестандартного порта для сервиса. Эту запись также можно использовать для установки альтернативных серверов, к которым клиенты могут подключаться.
Вы можете установить следующие значения:
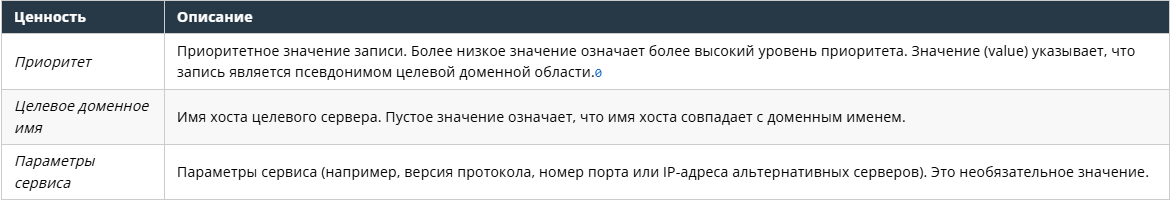
TXT
Текстовая запись — Эта запись содержит текстовые данные для различных сервисов. Например, записи TXT могут указывать данные для аутентификации электронной почты SPF, DKIM или DMARC. Вы можете использовать интерфейс доставки электронной почты WHM (cPanel » Главная » Email » Email Deliveryability) для управления SPF и DKIM-записями вашего сервера.
Текстовое поле «Запись» принимает недействительные данные. Убедитесь, что вы ввели правильную информацию о записи.
Удалить запись DNS-зоны
Чтобы удалить запись, выполните следующие шаги:
- Нажмите «Управлять» рядом с доменом, который хотите изменить. Появится новый интерфейс.
- Нажмите «Удалить» рядом с записью, которую хотите удалить.
- Нажмите «Продолжить» в диалоговом окне подтверждения, чтобы удалить запись, или нажмите «Отменить».
Файлы сброса зон
-
Эта функция удаляет любые изменения, которые вы внесли в записи зоны. Система пытается сохранить записи домена в TXT. Рекомендуем записывать любые изменения, которые вы хотите сохранить, прежде чем использовать эту функцию.
-
Чтобы сбросить файлы DNS-зон, системный администратор должен включить следующие функции в интерфейсе Feature Manager WHM (WHM » Главная » Пакеты » Feature Manager):
- Редактор зон (A, CNAME)
- Редактор зон (AAAA, CAA, SRV, TXT)
Чтобы сбросить файлы DNS-зон до стандартных параметров, указанных вашим хостинг-провайдером, выполните следующие шаги:
- Нажмите «Управлять» рядом с доменом, который вы хотите сбросить. Появится новый интерфейс.
- Нажмите «Действия» и выберите «Сбросить DNS зону».
- Нажмите «Продолжить», чтобы сбросить зону, или «Отменить».
DNSSEC
Интерфейс DNSSEC позволяет управлять DNSSEC-ключами вашего домена. DNSSEC помогает защитить вас от различных видов атак, таких как спуфинг или атака «человек посередине». DNS-резолвер сравнит запись DNSKEY DNS-сервера с записью Delegation Signer (DS) у регистратора вашего домена. Если записи совпадают, то резолвер DNS знает, что запись действительна.
DNSSEC использует цифровые подписи для усиления DNS-аутентификации. Эти цифровые подписи используют криптографию с открытым ключом для подписания данных DNS. Однако эти цифровые подписи не подписывают DNS-запросы и ответы.
Если вы переносите аккаунт на другой сервер, перед передачей домена необходимо удалить записи DS из регистратора. Если вы не удаляете старые записи DS из регистратора, домены могут вызвать проблемы с разрешением DNS из-за некорректных ответов DNSSEC.
Чтобы перенести аккаунт с доменами с поддержкой DNSSEC, выполните следующие шаги для каждого домена:
- Удалите записи DS из регистратора.
- Ждите, пока изменения начнут распространяться. Это может занять до 72 часов.
- Выполните перенос.
- Обновите регистратор вручную, добавив новые записи DS.
Таблица ключей DNSSEC
Если вы деактивируете или удаляете ключ DNSSEC, необходимо удалить запись DS в регистраторе домена.
Интерфейс DNSSEC отображает таблицу со следующей информацией:
| Предмет | Описание |
|---|---|
 |
Нажмите на значок стрелки, чтобы увидеть следующие детали о ключе DNSSEC:
|
| Ключевой тег | Целое число, идентифицирующее запись DNSSEC домена. |
| Тип ключа | Будь то ключ Zone Signing Key (ZSK), Combined Sign Key (CSK) или Key Sign Key (KSK). |
| Алгоритм | Тип алгоритма DNSSEC, который строит дайджест. |
| Создание | Дата создания ключа.
Примечание:
Интерфейс показывает рекомендацию по повороту клавиши DNSSEC. Для получения дополнительной информации ознакомьтесь с нашей документацией по Как вращать ключ DNSSEC.
|
Вы также можете выполнить следующие действия для каждого ключа DNSSEC:
| Бой | Описание |
|---|---|
| Просмотр DS Records | Отобразите записи DS домена. Появится интерфейс DS Records. |
| Экспорт | Экспортировать DNSSEC-ключ домена. Появится интерфейс экспорта. |
Создать ключ
При создании DNSSEC-ключа домена необходимо также настроить запись DS у регистратора доменов.
Функция Create Key позволяет создать новый ключ DNSSEC. Вы можете выбрать, создавать ли системно генерируемый ключ или создавать индивидуальный DNSSEC-ключ:
Быстрое создание ключа DNSSEC
Чтобы быстро создать ключ DNSSEC, выполните следующие шаги:
- Нажмите Создать клавишу. Появится интерфейс подтверждения.
- Нажмите «Создать». Интерфейс DS Records появится с деталями нового ключа DNSSEC.
Создание пользовательского ключа DNSSEC
Если вы хотите создать индивидуальный ключ с более сильным алгоритмом, выполните следующие шаги:
- Нажмите «Создать». Появится окно подтверждения.
- Нажмите «Настраивать». Появится интерфейс Generify.
- Выберите желаемый ключ для ключа DNSSEC:
- Классика — Создаёт ZSK и KSK.
- Просто — Создаёт CSK, который система будет использовать как ZSK и KSK.
- Выберите желаемый алгоритм в меню Алгоритм.
Примечание:
Интерфейс отключает несовместимые алгоритмы.
- Выберите активацию нового ключа.
- Нажмите Создать клавишу. Интерфейс DS Records появится с деталями нового ключа DNSSEC.
Для проверки конфигурации DNSSEC для домена используйте сайт Verisign DNSSEC Anaylzer.
Импорт ключа DNSSEC
Интерфейс импорта позволяет импортировать существующий ключ DNSSEC. Чтобы импортировать ключ DNSSEC для домена, выполните следующие шаги:
- Нажмите Импорт клавиши. Появится интерфейс импорта.
- Выберите тип ключа, который хотите импортировать:
- ZSK — ключ для подписи зоны.
- KSK — ключ для подписи ключа.
- Введите информацию о ключе в текстовое поле «Ключ».
- Нажмите Импорт.
Экспорт ключа DNSSEC
Интерфейс экспорта предоставляет необходимую информацию для экспорта ключа DNSSEC. Этот интерфейс отображает следующие данные о ключе DNSSEC домена:
| Предмет | Описание |
|---|---|
| Домен | Домен в DNS-записи. |
| Ключевой тег | Целое число, идентифицирующее запись DNSSEC домена. |
| Тип ключа | Будь то ключ ZSK, CSK или KSK. |
| Ключ | Ключ DNSSEC. Нажмите «Копировать», чтобы скопировать ключ в буфер обмена на вашем компьютере. |
Публичный DNSKEY
Публичный интерфейс DNSSEKY позволяет просматривать детали публичной записи DNSKEY. Этот интерфейс отображает следующую информацию:
| Предмет | Описание |
|---|---|
| Домен | Домен в DNS-записи. |
| Публичный DNSKEY | Публичная запись DNSKEY. |
DS Records
Когда вы нажимаете «Просмотр записей DS» для поиска ключа, интерфейс DS Records появится. Этот интерфейс отображает следующую информацию о ключах DNSSEC:
| Предмет | Описание |
|---|---|
| Домен | Домен в DNS-записи. |
| Ключевой тег | Целое число, идентифицирующее запись DNSSEC домена. |
| Алгоритм | Тип алгоритма, который строит дайджест. |
| Создание | Дата создания ключа. |
| Дайджесты | Список доступных дайджестов. Интерфейс отображает тип алгоритма каждого дайджеста (Digest Type) и информацию об алгоритме (Digest). |
Вы можете использовать эту информацию, чтобы добавить запись DS в регистратор вашего домена. Для этого выполните следующие шаги:
- Определите тип дайджеста, который использует ваш регистратор.
- Нажмите «Копировать» для соответствующей записи дайджеста.
- Зайдите на сайт вашего регистратора и добавьте информацию, которую он запрашивает для вашего домена.
Удалить ключ DNSSEC
Перед тем как удалить DNSSEC-ключ домена в cPanel и WHM, необходимо удалить или отключить DS вместе с вашим доменным регистратором. После редактирования записи DS подождите как минимум 24 часа, пока изменения начнут распространяться. Когда изменения распространяются, вы можете удалить ключ DNSSEC в cPanel и WHM.
Чтобы удалить ключ DNSSEC, выполните следующие шаги:
- Нажмите «Удалить» рядом с соответствующей записью.
- Нажмите «Продолжить», чтобы убедиться, что хотите удалить запись безопасности.
Записи DS регистратора домена
Каждый раз, когда вы создаёте, изменяете или удаляете DNSSEC-ключ домена, необходимо обновить запись Delegation Signer (DS) с вашим доменным регистратором. Ниже приведены некоторые из самых популярных регистраторов доменов. Посетите их сайт, чтобы ознакомиться с документацией по управлению DNSSEC:






